
Il 21 ottobre 2026, il team di sicurezza PHP ha rilasciato un aggiornamento di sicurezza urgente per due vulnerabilità critiche. Sono interessati siti web e applicazioni basati su PHP in tutto il mondo, incluso Mautic. Aivie si basa su Mautic, la soluzione di marketing automation open source utilizzata a livello globale.
L’aggiornamento di sicurezza su Aivie è stato completato. Dal 21 ottobre 2026, intorno alle 20:30 (ora svizzera), tutte le istanze Aivie sono tornate alla normale operatività.
I tuoi dati sono al sicuro
Per proteggere i tuoi dati, abbiamo preventivamente disconnesso le istanze Aivie dalla rete fino all’installazione dell’aggiornamento di sicurezza. I tuoi dati sono al sicuro. Abbiamo eseguito l’aggiornamento di sicurezza per te. Non siamo a conoscenza di alcun incidente rilevante per la sicurezza.
Cosa è successo?
Le due vulnerabilità di sicurezza PHP CVE-2026-109618 e CVE-2026-109619 possono consentire agli aggressori di eseguire codice arbitrario su un server senza autenticazione. Questo è noto come Remote Code Execution (RCE).
Le vulnerabilità riguardano il runtime PHP sottostante. Ciò significa che numerose applicazioni in tutto il mondo che utilizzano PHP sono interessate. PHP è anche il linguaggio di programmazione su cui si basano Mautic e Aivie.
Perché questo passo drastico era necessario
Le vulnerabilità potevano consentire agli aggressori di eseguire codice dannoso e prendere il controllo dei server interessati senza credenziali di accesso. Poiché i dettagli sono stati resi pubblici prematuramente e i primi tentativi di attacco erano noti, c’era un’alta pressione ad agire.
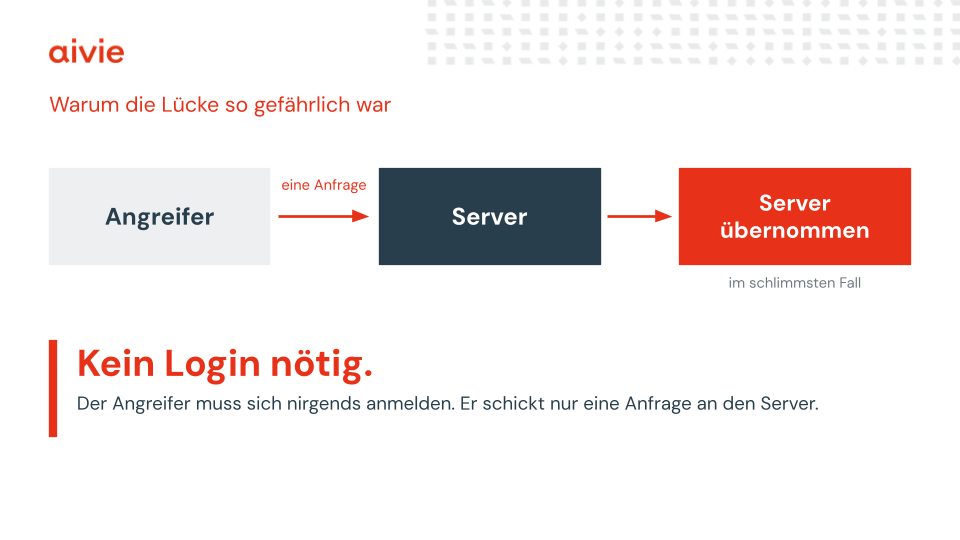
Il CERT-EU ha raccomandato di isolare temporaneamente dalla rete le applicazioni accessibili pubblicamente se un aggiornamento immediato non era possibile. Portali governativi, università e ospedali hanno messo offline i servizi a scopo precauzionale. Anche in Svizzera, autorità e università sono state colpite.
Maggiori informazioni sull’estensione globale sono riportate da SRF: Grave vulnerabilità di sicurezza PHP minaccia milioni di siti web.
Perché il tuo Aivie è stato temporaneamente offline?
Dopo la pubblicazione dei dettagli, abbiamo verificato se i nostri sistemi fossero interessati. Una volta accertato, abbiamo preventivamente disconnesso la tua istanza Aivie dalla rete. Questo è avvenuto immediatamente.
Successivamente, abbiamo installato l’aggiornamento di sicurezza PHP per tutti i nostri clienti e riattivato Aivie. Le due vulnerabilità di sicurezza sono così state chiuse.
Nel post ti racconto come si è svolta questa giornata dietro le quinte: Il giorno in cui ho scollegato Aivie dalla rete.
Novità: pagina di stato su un’infrastruttura separata
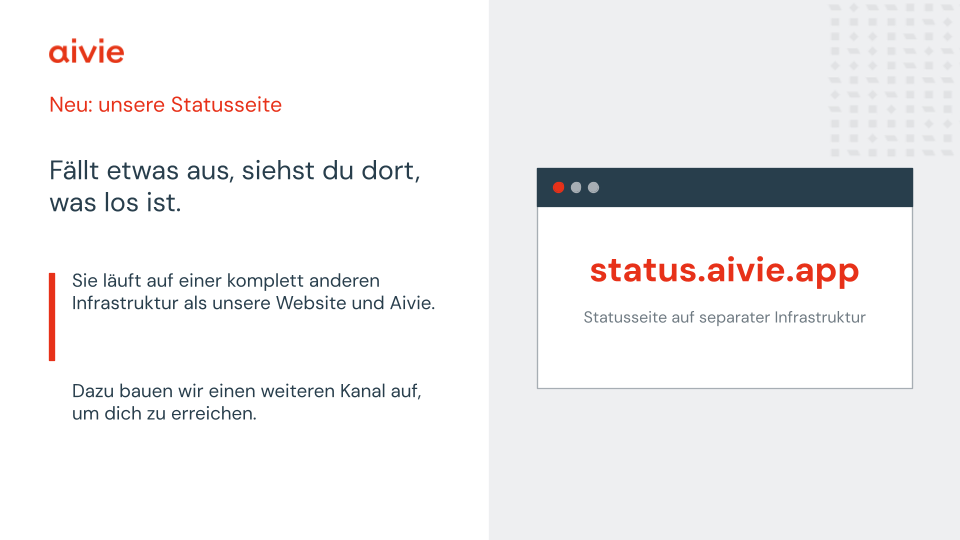
Durante l’interruzione anche il nostro sito web era offline. Per questo motivo ora c’è una pagina di stato: status.aivie.app. Funziona su un’infrastruttura completamente diversa rispetto al nostro sito web e ad Aivie. Se qualcosa non va, lì puoi vedere cosa sta succedendo. Inoltre, stiamo creando un ulteriore canale di comunicazione.
Cosa puoi controllare brevemente ora
Non devi fare nulla per l’aggiornamento di sicurezza. Le campagne sono proseguite come di consueto e le email programmate sono state inviate. Se utilizzi flussi di lavoro o integrazioni personalizzate, vale comunque la pena fare un breve controllo:
- Le tue campagne e i processi collegati sono proseguiti correttamente?
- Ci sono state attività automatizzate interrotte che desideri recuperare?
I moduli di contatto che passano tramite Aivie non hanno funzionato durante l’interruzione. Chi voleva scriverti in quel periodo tramite un modulo del genere sul tuo sito, purtroppo non poteva farlo. È stato interessato anche il tracciamento dei link, perché i link nelle tue e-mail passano tramite Aivie.
Sappiamo quanto sia incisiva un’interruzione del genere. Tuttavia, siamo convinti che sia stata la decisione giusta per proteggere il tuo Aivie e i tuoi dati.
Hosting Mautic in proprio: cosa devi fare ora?
(non per i clienti Aivie)
Se ospiti Mautic in proprio, verifica la versione PHP effettivamente in uso. Le versioni corrette sono:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Aggiorna all’interno di una serie di versioni PHP supportate dalla tua versione di Mautic. Un aggiornamento di Mautic da solo non risolve queste vulnerabilità di sicurezza PHP. Anche il runtime PHP sul tuo server deve essere aggiornato.
Dopo l’aggiornamento, riavvia tutti i worker PHP-FPM o i servizi interessati, in modo che nessun processo continui a funzionare con la versione vulnerabile.
Ulteriori informazioni sull’aggiornamento di sicurezza PHP sono disponibili nel post del forum Mautic.
Hai bisogno di aiuto? Ti aiutiamo noi.
Che si tratti di un aggiornamento di sicurezza PHP o di un’installazione Mautic self-hosted: ti supportiamo nell’aggiornare il tuo sistema e rimetterlo in funzione in sicurezza. Fissa subito un appuntamento in modo rapido e semplice.
Grazie per la tua comprensione per l’interruzione temporanea. La protezione dei tuoi dati è la nostra priorità.
Per voi.
Ti offriamo assistenza e servizi locali.
Non fate aspettare i vostri contatti.
Iniziare con Aivie gratuitamente.
Utilizzate Aivie gratuitamente per 30 giorni e scoprite come potete raggiungere i vostri contatti in modo mirato grazie ad Aivie. Aivie vi offre già nella versione di prova tutte le possibilità della versione completa.
Provatelo subito.
