21. lokakuuta 2026 PHP-turvallisuusryhmä julkaisi kiireellisen turvallisuuspäivityksen kahden kriittisen tietoturva-aukon korjaamiseksi. Päivitys koskee PHP-pohjaisia verkkosivustoja ja sovelluksia ympäri maailmaa, mukaan lukien Mautic. Aivie perustuu maailmanlaajuisesti käytettyyn avoimen lähdekoodin markkinoinnin automaatioratkaisuun Mauticiin.
Aivien tietoturvapäivitys on saatu päätökseen. Noin klo 20.30 alkaen 21. lokakuuta 2026 (Sveitsin aikaa) kaikki Aivie-instanssit toimivat jälleen normaalisti.
Tietosi ovat turvassa
Tietojesi suojaamiseksi olemme varotoimenpiteenä poistaneet Aivie-palvelimet verkosta, kunnes tietoturvapäivitys oli asennettu. Tietosi ovat turvassa. Olemme suorittaneet tietoturvapäivityksen puolestasi. Meillä ei ole tiedossa mitään tietoturvaan liittyviä tapahtumia.
Mitä on tapahtunut?
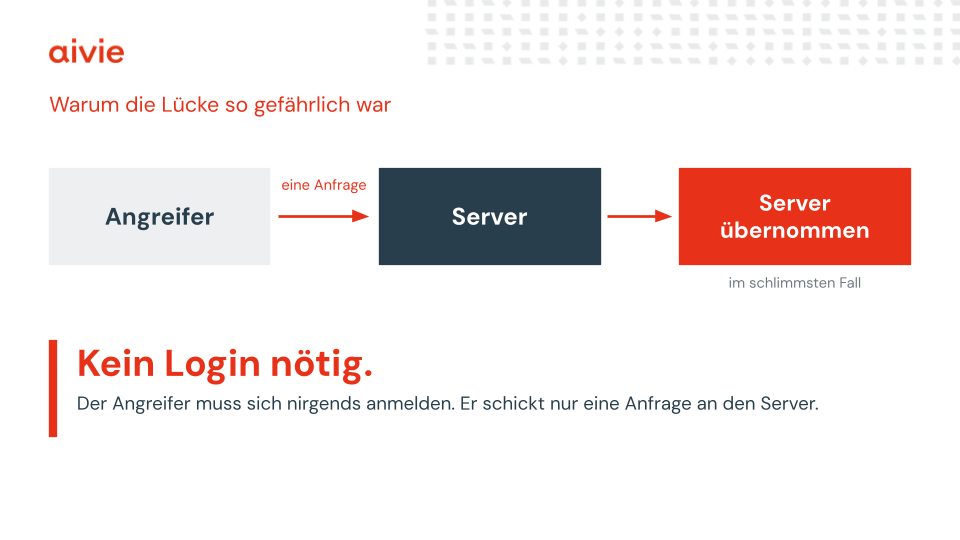
Kaksi PHP-tietoturva-aukkoa, CVE-2026-109618 ja CVE-2026-109619, voivat mahdollistaa hyökkääjille vieraan koodin suorittamisen palvelimella ilman kirjautumista. Tätä kutsutaan etäkoodin suorittamiseksi (RCE).
Turvallisuusaukot koskevat PHP:n ajoympäristöä. Tämä vaikuttaa lukuisisiin PHP:tä käyttäviin sovelluksiin ympäri maailmaa. PHP on myös ohjelmointikieli, johon Mautic ja Aivie perustuvat.
Miksi tämä radikaali toimenpide oli tarpeen
Aukot olisivat voineet antaa hyökkääjille mahdollisuuden suorittaa haitallista koodia ilman tunnistetietoja ja kaapata kyseiset palvelimet. Koska yksityiskohdat tulivat julkisuuteen ennenaikaisesti ja ensimmäiset hyökkäysyritykset olivat jo tiedossa, toimia oli ryhdyttävä kiireellisesti.
CERT-EU suositteli, että julkisesti saatavilla olevat sovellukset eristettäisiin väliaikaisesti verkosta, jos välitöntä päivitystä ei ollut mahdollista tehdä. Hallituksen portaalit, yliopistot ja sairaalat ottivat palvelunsa varotoimenpiteenä pois käytöstä. Myös Sveitsissä viranomaiset ja korkeakoulut joutuivat tilanteen kohteeksi.
Miksi Aivie-laitteesi oli tilapäisesti pois käytöstä?
Kun tiedot julkaistiin, tarkistimme, onko asia vaikuttanut järjestelmiimme. Heti kun tämä selvisi, irrotimme Aivie-laitteesi verkosta varotoimenpiteenä. Tämä tehtiin välittömästi.
Sen jälkeen asensimme PHP-tietoturvapäivityksen kaikille asiakkaillemme ja otimme Aivien uudelleen käyttöön. Molemmat tietoturva-aukot on näin korjattu.
Kerron artikkelissa, miten tämä päivä sujui kulissien takana: Päivä, jolloin irrotin Aivien verkosta.
Uutta: Tilanneseurantasivu erillisellä infrastruktuurilla
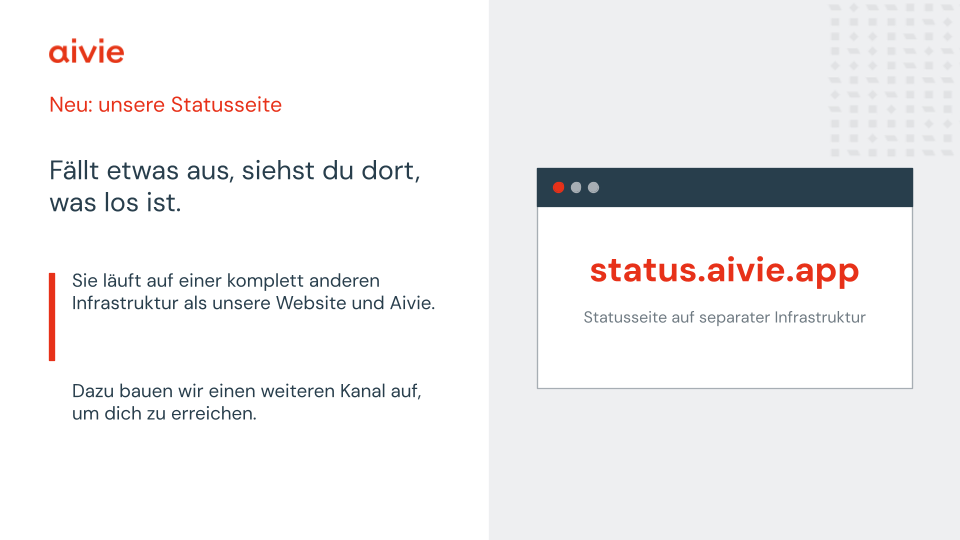
Katkoksen aikana myös verkkosivustomme oli poissa käytöstä. Siksi olemme avanneet uuden tilasivun: status.aivie.app. Se toimii täysin eri infrastruktuurilla kuin verkkosivustomme ja Aivie. Jos jokin palvelu lakkaa toimimasta, näet sieltä, mikä on tilanne. Lisäksi olemme rakentamassa uutta viestintäkanavaa.
Mitä voit nyt nopeasti tarkistaa
Turvapäivityksen osalta sinun ei tarvitse tehdä mitään. Kampanjat ovat jatkuneet tavalliseen tapaan ja suunnitellut sähköpostit on lähetetty. Jos käytät omia prosesseja tai integraatioita, kannattaa kuitenkin tarkistaa seuraavat asiat:
- Ovatko kampanjasi ja niihin liittyvät prosessit jatkuneet oikein?
- Onko automatisoituja tehtäviä jäänyt tekemättä, jotka haluat hoitaa jälkikäteen?
Aivien kautta toimivat yhteydenottolomakkeet eivät toimineet katkon aikana. Jos joku olisi halunnut ottaa sinuun yhteyttä verkkosivustosi lomakkeen kautta tuona aikana, se ei valitettavasti ollut mahdollista. Myös linkkien seuranta kärsi häiriöstä, sillä sähköposteissasi olevat linkit kulkevat Aivien kautta.
Tiedämme, kuinka merkittävä vaikutus tällaisella keskeytyksellä on. Olemme kuitenkin vakuuttuneita siitä, että se oli oikea päätös Aivien ja tietojesi suojaamiseksi.
Mauticin oma isännöinti: Mitä sinun pitää nyt tehdä?
(ei koske Aivie-asiakkaita)
Jos isännöit Mauticia itse, tarkista käytössä oleva PHP-versio. Korjatut versiot ovat:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Päivitä PHP-versiosarjan sisällä, jota Mautic-versiosi tukee. Pelkkä Mautic-päivitys ei korjaa näitä PHP:n tietoturva-aukkoja. Myös palvelimesi PHP-ajoympäristö on päivitettävä.
Käynnistä päivityksen jälkeen kaikki PHP-FPM-työntekijät tai kyseiset palvelut uudelleen, jotta haavoittuvalla versiolla toimivat prosessit eivät jatka toimintaansa.
Lisätietoja PHP-tietoturvapäivityksestä löydät Mautic-foorumin viestistä.
Tarvitsetko apua? Me autamme sinua.
Olipa kyseessä sitten PHP:n tietoturvapäivitys tai itse isännöity Mautic-asennus: autamme sinua päivittämään järjestelmäsi ja saamaan sen jälleen turvallisesti käyttöön. Varaa aika nyt nopeasti ja vaivattomasti.
Kiitos ymmärryksestäsi tilapäisen keskeytyksen suhteen. Tietojesi suojaaminen on meille ensisijaisen tärkeää.
Siellä sinua varten.
Tarjoamme sinulle paikallista tukea ja palveluja.
Älä anna yhteystietojesi odottaa.
Aloita Aivien kanssa ilmaiseksi.
Käytä Aivieta ilmaiseksi 30 päivän ajan ja ota selvää, miten voit tavoittaa kontaktisi kohdennetusti Aivien avulla. Aivie tarjoaa sinulle jo kokeiluversiossa kaikki täysversion mahdollisuudet.
Kokeile sitä nyt.
